Как CRM-системы в здравоохранении обеспечивают безопасность данных пациентов
В современной системе здравоохранения данные пациентов относятся к числу наиболее конфиденциальной информации, которой может управлять организация. От персональных идентификаторов до

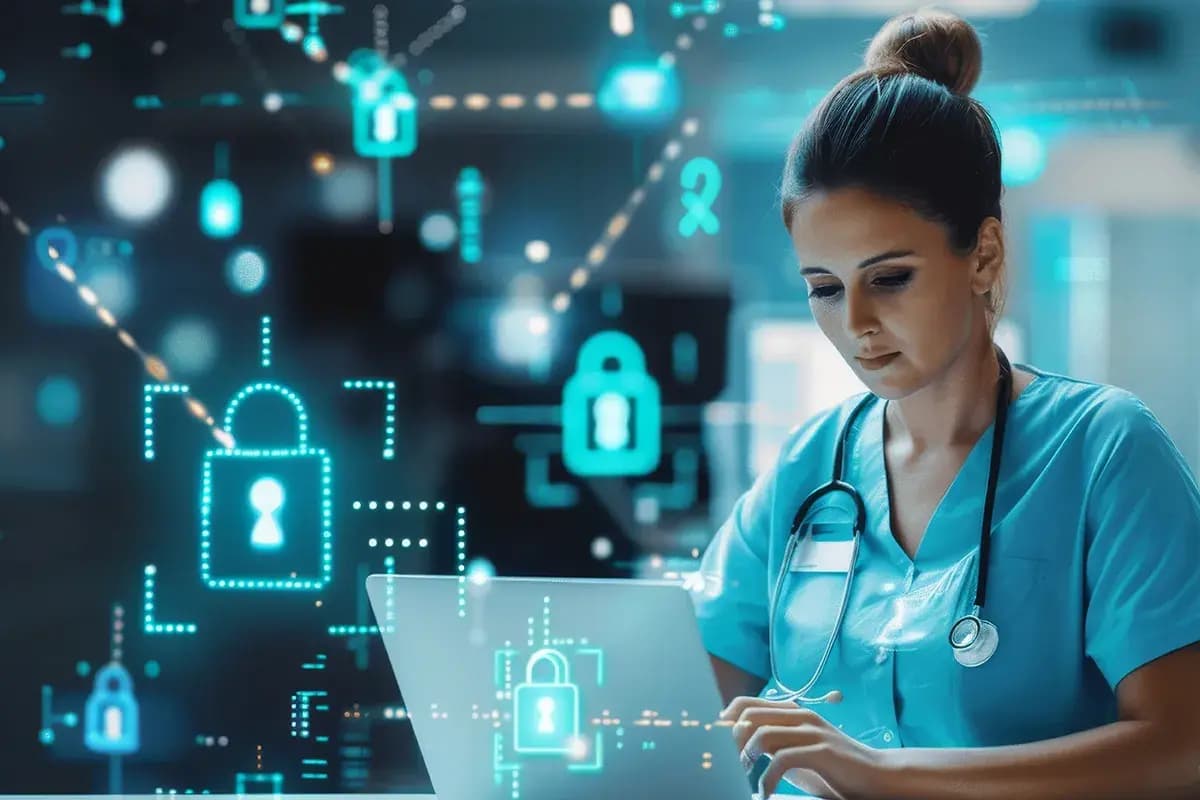
В современном здравоохранении данные пациентов относятся к числу наиболее конфиденциальной информации, которой может управлять организация. От персональных идентификаторов до истории болезни и платежных данных, медицинские записи должны обрабатываться с высочайшим уровнем безопасности. С развитием цифровых решений в здравоохранении роль систем управления взаимоотношениями с клиентами (CRM) стала центральной — не только для оптимизации общения с пациентами и управления ими, но и для обеспечения надежной защиты данных. CRM-системы для здравоохранения разработаны для защиты конфиденциальной информации, одновременно обеспечивая эффективное обслуживание, ориентированное на пациента.
Важность защиты данных в здравоохранении
Утечки данных в сфере здравоохранения могут иметь серьезные последствия, включая кражу личных данных, финансовые потери, штрафы со стороны регулирующих органов и подрыв доверия пациентов. Согласно исследованиям, здравоохранение остается одним из наиболее уязвимых секторов для кибератак, главным образом потому, что данные пациентов являются одновременно ценными и крайне конфиденциальными. Помимо обязательств по соблюдению нормативных требований, таких как HIPAA (Закон о переносимости и подотчетности медицинского страхования) в США или GDPR (Общий регламент защиты данных) в Европе, организации здравоохранения морально обязаны защищать конфиденциальность своих пациентов.
Именно здесь CRM-системы в здравоохранении играют ключевую роль. Они не только организуют и управляют информацией о пациентах, но и включают в себя передовые функции безопасности, которые минимизируют риски и защищают целостность данных.
Как CRM-системы в здравоохранении защищают данные пациентов
Системы CRM для здравоохранения сочетают в себе технологическую сложность и соответствие нормативным требованиям для обеспечения безопасности данных пациентов на всех уровнях. Ключевые меры безопасности включают:
1. Шифрование данных.
Шифрование — это первая линия защиты конфиденциальной медицинской информации. CRM-системы шифруют данные как в состоянии покоя (при хранении), так и при передаче (при обмене по сетям), гарантируя, что даже в случае перехвата информация будет нечитаемой без соответствующих ключей расшифровки. Это защищает медицинские карты пациентов от киберпреступников и несанкционированного доступа, делая практически невозможным неправомерное использование украденных данных.
2. Управление доступом на основе ролей (RBAC)
Не каждому сотруднику необходим доступ ко всей информации о пациентах. В системах CRM для здравоохранения используется управление доступом на основе ролей (RBAC), позволяющее ограничивать доступ к данным в зависимости от должностных обязанностей. Например, специалист по выставлению счетов может иметь доступ к финансовым данным, но не к подробной истории болезни, в то время как врач может просматривать полные записи о лечении. RBAC снижает риск внутренних нарушений и обеспечивает подотчетность за каждое взаимодействие с данными пациентов.
3. Безопасное облачное хранилище и резервное копирование.
Многие современные CRM-системы для здравоохранения работают в облаке, предлагая масштабируемое хранилище и удаленный доступ. Эти платформы оснащены протоколами безопасности высокого уровня, включая многофакторную аутентификацию (MFA), системы обнаружения вторжений и автоматическое резервное копирование. Регулярное резервное копирование предотвращает потерю данных в случае сбоя оборудования, кибератак или стихийных бедствий, позволяя медицинским организациям быстро восстановиться без ущерба для качества обслуживания пациентов.
4. Журналы аудита и мониторинг
Прозрачность — краеугольный камень безопасности данных. Системы CRM для здравоохранения ведут подробные журналы аудита, в которых регистрируется, кто получал доступ к записям пациентов или изменял их, когда и с какого устройства или из какого места. Непрерывный мониторинг и регистрация этих действий помогают организациям выявлять подозрительное поведение, обнаруживать потенциальные нарушения на ранней стадии и соблюдать требования регулирующих органов к отчетности.
5. Соблюдение правовых норм
Системы CRM для здравоохранения разработаны в соответствии с региональными и международными нормами, регулирующими обработку данных пациентов. Соответствие таким стандартам, как HIPAA, GDPR и ISO 27001, гарантирует, что системы CRM следуют передовым практикам в области безопасности данных, управления рисками и защиты конфиденциальности. Внедрение требований соответствия в архитектуру программного обеспечения позволяет медицинским учреждениям сосредоточиться на уходе за пациентами, не беспокоясь о нарушениях законодательства или нормативных актов.
6. Сегментация и анонимизация данных
Для дальнейшего минимизирования рисков системы CRM в здравоохранении могут сегментировать или анонимизировать конфиденциальные данные, когда полные идентификаторы пациентов не требуются. Например, анонимизированные наборы данных могут использоваться для аналитики, исследований или отчетности, обеспечивая конфиденциальность пациентов и одновременно предоставляя ценную информацию о результатах лечения, удовлетворенности пациентов и операционной эффективности.
Преимущества защищенных CRM-систем для здравоохранения
Внедрение защищенной CRM-системы предоставляет медицинским учреждениям множество преимуществ:
- Повышенное доверие: Пациенты с большей вероятностью будут взаимодействовать и делиться информацией, если они уверены в защите своих данных.
- Операционная эффективность: Безопасный доступ и централизованное управление данными оптимизируют рабочие процессы, сокращают количество ошибок и улучшают коммуникацию между отделами.
- Нормативная гарантия: CRM-системы со встроенными средствами обеспечения соответствия нормативным требованиям помогают организациям избегать штрафов, санкций и юридических проблем.
- Снижение риска нарушений: Расширенные функции безопасности позволяют снизить риски как внешних киберугроз, так и случаев ненадлежащего обращения с данными внутри компании.
- Медицинское обслуживание, основанное на данных: Уверенность в безопасности медицинских записей пациентов позволяет медицинским учреждениям использовать аналитику CRM для улучшения планирования лечения и результатов терапии.
Рекомендации по обеспечению максимальной безопасности данных
Хотя системы CRM для здравоохранения по своей природе безопасны, организациям необходимо внедрять дополнительные методы для обеспечения максимальной защиты:
- Регулярное обучение персонала: Сотрудники должны понимать принципы защиты данных, угрозы фишинга и безопасного обращения с информацией о пациентах.
- Надежные политики паролей: Рекомендуется использовать уникальные, сложные пароли и регулярно обновлять их, дополняя многофакторной аутентификацией.
- Плановые проверки безопасности: Периодические проверки позволяют выявлять уязвимости и обеспечивать постоянное соответствие меняющимся нормативным требованиям.
- Проверка поставщика: Выбирайте поставщиков CRM-систем с подтвержденными сертификатами безопасности, стандартами шифрования и историей соответствия нормативным требованиям.
- План реагирования на инциденты: Разработайте четкий протокол реагирования на нарушения безопасности, включая взаимодействие с пациентами и органами власти.
Будущее безопасности CRM в здравоохранении
По мере развития технологий системы CRM в здравоохранении продолжают совершенствовать свои возможности обеспечения безопасности. Искусственный интеллект (ИИ) и машинное обучение интегрируются для обнаружения аномалий, прогнозирования потенциальных утечек и предоставления автоматических оповещений. Технология блокчейн также становится инструментом для защиты медицинских записей от несанкционированного доступа. Эти инновации обещают еще большую защиту при сохранении эффективности и удобства использования систем CRM.

Заключение
Безопасность данных пациентов является важнейшим приоритетом для медицинских организаций, и CRM-системы в здравоохранении играют ведущую роль в ее обеспечении. Благодаря сочетанию шифрования, доступа на основе ролей, безопасного облачного хранилища, соблюдения нормативных требований и непрерывного мониторинга, эти системы защищают конфиденциальную информацию, обеспечивая при этом персонализированное и эффективное обслуживание пациентов.
Инвестиции в защищенную CRM-систему для здравоохранения — это не просто технологическое обновление, это обязательство по защите доверия пациентов, соблюдению нормативных требований и обеспечению высококачественного медицинского обслуживания. В эпоху, когда утечки данных могут иметь разрушительные последствия, защищенная CRM-система является незаменимым инструментом для любой современной медицинской организации.
Редакция Doctorna пишет об организации работы медицинских учреждений, опыте пациентов и системах, которые клиники используют для их взаимодействия.