مخاوف خصوصية البيانات في أنظمة إدارة علاقات العملاء في مجال الرعاية الصحية
مع تزايد اعتماد مؤسسات الرعاية الصحية على الحلول الرقمية، أصبحت أنظمة إدارة علاقات العملاء (CRM) ضرورية للتفاعل مع المرضى والتواصل معهم في العصر الحديث،

مع تزايد اعتماد مؤسسات الرعاية الصحية على الحلول الرقمية، أصبحت أنظمة إدارة علاقات العملاء (CRM) ضرورية لتعزيز تفاعل المرضى والتواصل معهم وتبسيط العمليات التشغيلية. تخزن هذه الأنظمة معلومات حساسة عن المرضى، بدءًا من بيانات الاتصال وحتى التاريخ الطبي، وتتيح تجارب رعاية صحية مُخصصة. ومع ذلك، فإن الاستخدام المتزايد للمنصات الرقمية يثير أيضًا تحديات خطيرة. مخاوف خصوصية البيانات في أنظمة إدارة علاقات العملاء في مجال الرعاية الصحيةمما يجعل من الضروري لمقدمي الرعاية الصحية فهم وتطبيق تدابير صارمة لحماية البيانات.
في عالم تتطور فيه التهديدات الإلكترونية بسرعة، لم يعد تأمين بيانات المرضى مجرد ممارسة مثلى، بل أصبح التزامًا قانونيًا وأخلاقيًا. تستكشف هذه المدونة تحديات الخصوصية التي تواجهها مؤسسات الرعاية الصحية عند استخدام أنظمة إدارة علاقات العملاء، وأهمية حماية البيانات، وكيفية التخفيف من المخاطر بفعالية.
لماذا تُعدّ الخصوصية مهمة في أنظمة إدارة علاقات العملاء في مجال الرعاية الصحية
تُعدّ بيانات الرعاية الصحية من أكثر فئات المعلومات قيمةً وطلبًا. فهي تشمل البيانات الشخصية، والبيانات الطبية، وتفاصيل التأمين، وحتى المعلومات المالية. وقد يؤدي سوء التعامل مع هذه البيانات إلى سرقة الهوية، والاحتيال، ونشر معلومات طبية مضللة، وفقدان الثقة. كما أن أنظمة إدارة علاقات العملاء في مجال الرعاية الصحية التي تفتقر إلى بروتوكولات أمنية قوية قد تُعرّض معلومات المرضى الحساسة للخطر، مما يؤثر على كلٍّ من المريض والمؤسسة الصحية.
بالإضافة إلى ذلك، يُلزم على مؤسسات الرعاية الصحية الامتثال لأنظمة صارمة مثل قانون HIPAA في الولايات المتحدة، وقانون GDPR في أوروبا، وقوانين حماية البيانات في الإمارات العربية المتحدة ومناطق أخرى. وقد يؤدي عدم الالتزام بهذه المتطلبات إلى عقوبات شديدة وإجراءات قانونية.
أهم مخاوف خصوصية البيانات في أنظمة إدارة علاقات العملاء في مجال الرعاية الصحية
1. الوصول غير المصرح به إلى بيانات المريض
من أكثر المخاطر شيوعاً الوصول غير المصرح به من قبل جهات داخلية أو خارجية. ويمكن أن تؤدي سياسات كلمات المرور الضعيفة، وتسجيلات الدخول المشتركة، وعدم وجود نظام للتحكم في الوصول قائم على الأدوار، إلى إمكانية عرض بيانات المرضى أو نسخها من قبل موظفين غير مصرح لهم أو متسللين.
2. اختراقات البيانات والهجمات الإلكترونية
تُعدّ بيانات الرعاية الصحية هدفًا رئيسيًا للمجرمين الإلكترونيين. إذ يُمكن استغلال أنظمة إدارة علاقات العملاء (CRM) المتصلة بأدوات خارجية، أو التخزين السحابي، أو الشبكات ضعيفة الحماية، من خلال هجمات التصيّد الاحتيالي، أو برامج الفدية، أو البرامج الضارة. وقد يؤدي اختراق واحد إلى تسريب هائل للبيانات يشمل آلاف سجلات المرضى.
3. مشاركة البيانات مع جهات خارجية
تتكامل العديد من منصات إدارة علاقات العملاء في مجال الرعاية الصحية مع المختبرات وأنظمة الفوترة وتطبيقات التطبيب عن بُعد وأدوات التسويق. وبدون سياسات بيانات واضحة، قد تُشارك بيانات المرضى الحساسة مع جهات بائعة قد لا تلتزم بقوانين الخصوصية.
4. تخزين البيانات ونقلها بشكل غير آمن
إذا لم يتم تشفير البيانات أثناء التخزين أو النقل، فقد تتعرض للاعتراض أو التلاعب. أنظمة إدارة علاقات العملاء القديمة أو خوادم الحوسبة السحابية سيئة التكوين قد تجعل البيانات عرضة للاختراق أثناء النقل وأثناء التخزين.
5. عدم الامتثال لقوانين حماية البيانات
تُعرّض المؤسسات الصحية التي لا تُجري تدقيقًا دوريًا لأنظمة إدارة علاقات العملاء (CRM) الخاصة بها للتأكد من امتثالها للمعايير، نفسها لخطر انتهاك قوانين حماية البيانات الطبية. ولا يؤثر عدم الامتثال على الوضع القانوني فحسب، بل يُلحق الضرر أيضًا بثقة المرضى.
6. التهديدات الداخلية
قد يقوم الموظفون بتسريب بيانات المرضى عمدًا أو عن غير قصد. إن ضعف المراقبة، وعدم تقييد الوصول إلى البيانات، ونقص التدريب الأمني، تجعل التهديدات الداخلية من أكثر المخاطر التي يتم التقليل من شأنها في أنظمة إدارة علاقات العملاء في مجال الرعاية الصحية.
كيفية معالجة مخاوف خصوصية البيانات في أنظمة إدارة علاقات العملاء في مجال الرعاية الصحية
لمعالجة مخاوف خصوصية البيانات بفعالية، يجب على مؤسسات الرعاية الصحية تبني نهج استباقي واستراتيجي. إليكم بعض أفضل الممارسات:
تنفيذ ضوابط وصول قوية
يمكن تقييد الوصول إلى معلومات المرضى بناءً على الأدوار الوظيفية والمسؤوليات. ويمكن أن يساهم كل من المصادقة متعددة العوامل (MFA) وتسجيلات الدخول الفريدة ومهل انتهاء الجلسة في الحد بشكل كبير من المخاطر الأمنية.
تشفير جميع بيانات المرضى
سواءً تم تخزين البيانات في السحابة أو نقلها بين الأنظمة، يجب تشفيرها تشفيراً تاماً. يضمن التشفير أنه حتى في حال اعتراض البيانات، لا يمكن قراءتها دون الحصول على التفويض اللازم.
قم بتحديث وتصحيح برامج إدارة علاقات العملاء بانتظام
يستغل المخترقون في كثير من الأحيان الأنظمة القديمة. وتساعد الصيانة الدورية وتحديثات البرامج وعمليات التدقيق الأمني على منع الثغرات التي يمكن للمهاجمين استخدامها للاختراق.
تدريب الموظفين على ممارسات خصوصية البيانات
يُشكّل الخطأ البشري نسبة كبيرة من حالات اختراق البيانات. لذا، يُعدّ التدريب المنتظم على التوعية بالأمن السيبراني، والوقاية من التصيّد الاحتيالي، والتعامل السليم مع بيانات المرضى أمراً بالغ الأهمية.
إجراء عمليات تدقيق ومراقبة منتظمة
تضمن المراقبة المستمرة للنظام وعمليات التدقيق الدورية أن جميع تدفقات البيانات وسجلات الوصول وبروتوكولات الأمان تعمل على النحو المنشود. يجب الإبلاغ فوراً عن أي نشاط غير معتاد.
اختر مزودًا متوافقًا مع معايير إدارة علاقات العملاء (CRM)
اختر موردي أنظمة إدارة علاقات العملاء الذين يلتزمون بلوائح الرعاية الصحية ويقدمون ميزات أمان مدمجة مثل سجلات التدقيق والتشفير والوصول القائم على الأدوار والامتثال لقانون HIPAA/GDPR.
الموازنة بين تجربة المريض وحماية البيانات
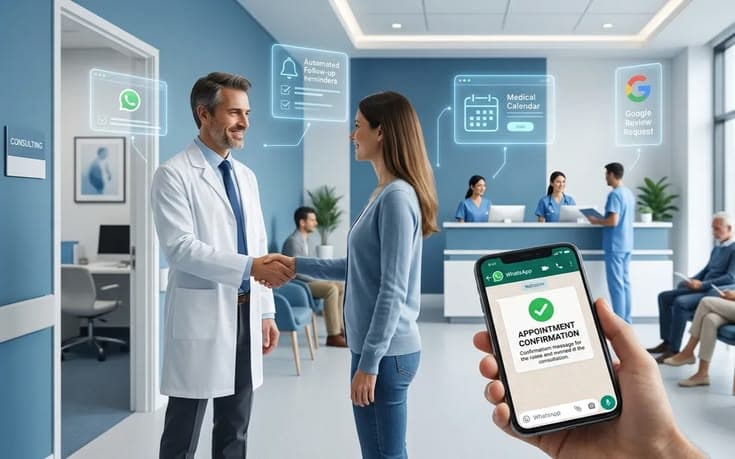
يُعدّ تحقيق التوازن بين سهولة الاستخدام والأمان أحد أكبر التحديات في استخدام أنظمة إدارة علاقات العملاء في مجال الرعاية الصحية. فبينما تُسهم هذه الأنظمة في تخصيص رعاية المرضى، وزيادة التفاعل، وتحسين كفاءة سير العمل، يجب ألا تأتي هذه المزايا على حساب الخصوصية. ويتعين على مقدمي الرعاية الصحية ضمان حماية جميع نقاط الاتصال الرقمية - بدءًا من تذكيرات المواعيد وصولًا إلى الاستشارات الطبية عن بُعد - من خلال إجراءات أمنية متقدمة.
إن الاستثمار في التكنولوجيا المناسبة وخلق ثقافة تعطي الأولوية للخصوصية يمكن أن يساعد مؤسسات الرعاية الصحية على بناء الثقة مع المرضى، والحد من مخاطر الدعاوى القضائية، والحفاظ على سمعة قوية في السوق.
الخلاصة
تُعدّ مخاوف خصوصية البيانات في أنظمة إدارة علاقات العملاء (CRM) في قطاع الرعاية الصحية حقيقية ومتزايدة. فمع استهداف مجرمي الإنترنت لمؤسسات الرعاية الصحية أكثر من أي وقت مضى، لم يعد حماية بيانات المرضى خيارًا، بل ضرورة. ومن خلال تبني ممارسات أمنية قوية، واختيار برامج CRM متوافقة مع المعايير، وتدريب الموظفين، تستطيع مؤسسات الرعاية الصحية الاستفادة الكاملة من أدوات CRM الفعّالة دون المساس بخصوصية البيانات.
في نهاية المطاف، ثقة المريض هي أساس الرعاية الصحية - وحماية معلوماتهم هي الخطوة الأولى نحو كسبها.
يكتب قسم التحرير في Doctorna عن عمليات الرعاية الصحية وتجربة المرضى والأنظمة التي تستخدمها العيادات لربطها.