التحكم في الوصول القائم على الأدوار في أنظمة إدارة علاقات العملاء الطبية: تعزيز الأمن والكفاءة في مجال الرعاية الصحية
في ظل التحول الرقمي السريع الذي يشهده قطاع الرعاية الصحية اليوم، تُعدّ حماية البيانات وخصوصيتها من أهم الأولويات. ومع تزايد اعتماد المستشفيات والعيادات ومؤسسات الرعاية الصحية على هذه البيانات،

في ظل التحول الرقمي السريع الذي يشهده قطاع الرعاية الصحية اليوم، تُعدّ حماية البيانات وخصوصيتها من أهم الأولويات. وتعتمد المستشفيات والعيادات ومؤسسات الرعاية الصحية بشكل متزايد على إدارة علاقات العملاء (CRM) في ظل أنظمة إدارة تفاعلات المرضى، أصبحت حماية المعلومات الحساسة أكثر أهمية من أي وقت مضى. ومن أكثر الطرق فعالية للحفاظ على سلامة البيانات وأمنها في أنظمة إدارة علاقات العملاء الطبية ما يلي: التحكم في الوصول المستند إلى الدور (RBAC).
يضمن نظام التحكم في الوصول القائم على الأدوار (RBAC) حصول الأشخاص المناسبين على المعلومات المناسبة، لا أكثر ولا أقل. إنه نهج لا يعزز الأمن السيبراني فحسب، بل يحسن أيضًا الكفاءة التشغيلية والامتثال. تستكشف هذه المقالة مفهوم التحكم في الوصول القائم على الأدوار في أنظمة إدارة علاقات العملاء الطبية، وكيف يعمل، ولماذا هو ضروري، والفوائد التي يجلبها لمؤسسات الرعاية الصحية.
ما هو نظام التحكم في الوصول القائم على الأدوار (RBAC)؟
التحكم في الوصول المستند إلى الدور (RBAC) هو نموذج أمني يقيد الوصول إلى النظام بناءً على دور المستخدم داخل المؤسسة. فبدلاً من منح الوصول لجميع الموظفين بالتساوي، يتم تحديد الصلاحيات وفقًا للمسؤوليات الوظيفية.
على سبيل المثال، في بيئة المستشفى:
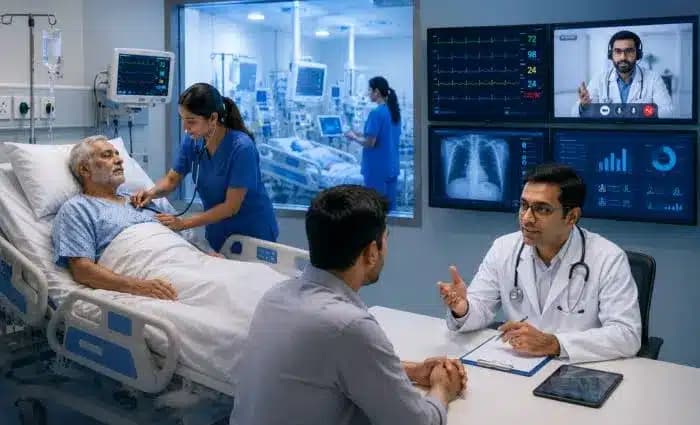
- A طبيب قد يكون لديهم إمكانية الوصول إلى السجلات الطبية للمرضى وخطط العلاج.
- A ممرضة قد يتمكن من الوصول إلى تفاصيل الأدوية وسجلات الرعاية اليومية.
- A مسؤول الفواتير يمكن الاطلاع على معلومات الدفع والتأمين، ولكن ليس على الملاحظات الطبية.
- An مدير يشرف على جميع وحدات إدارة النظام ولكنه لا يقوم بتحرير البيانات السريرية.
من خلال تنظيم الوصول بهذه الطريقة، يضمن نظام التحكم في الوصول القائم على الأدوار (RBAC) أن كل مستخدم يمكنه فقط رؤية أو تعديل البيانات اللازمة لأداء واجباته، مما يقلل من مخاطر اختراقات البيانات والخطأ البشري.
لماذا يُعدّ التحكم في الوصول القائم على الأدوار أمراً بالغ الأهمية في أنظمة إدارة علاقات العملاء الطبية؟
تتعامل مؤسسات الرعاية الصحية يومياً مع كميات هائلة من المعلومات السرية، بدءاً من سجلات المرضى وصولاً إلى بيانات التأمين. وبدون ضوابط صارمة للوصول إلى هذه البيانات، قد تتعرض هذه البيانات بسهولة لسوء الاستخدام أو الاختراق أو التغيير العرضي.
تُعد أنظمة إدارة علاقات العملاء الطبية، التي تُركز على إدارة علاقات المرضى وجدولة المواعيد والتسويق وإعداد التقارير، عرضةً للخطر بشكل خاص في حال عدم تطبيق ضوابط مناسبة. ويلعب نظام التحكم في الوصول القائم على الأدوار (RBAC) دورًا حيويًا في ضمان ذلك. سرية البيانات وسلامتها والامتثال مع لوائح الخصوصية مثل HIPAA (قانون نقل التأمين الصحي والمساءلة) في الولايات المتحدة و اللائحة العامة لحماية البيانات (GDPR) في أوروبا.
دعونا نلقي نظرة على سبب أهمية نظام التحكم في الوصول القائم على الأدوار (RBAC) لأنظمة إدارة علاقات العملاء الطبية الحديثة.
1. حماية معلومات المريض الحساسة
تُعد بيانات الرعاية الصحية من بين أكثر أنواع المعلومات قيمةً وحساسيةً. وقد يترتب على الوصول غير المصرح به إليها - حتى لو كان عرضيًا - عواقب قانونية ومالية وأخلاقية وخيمة.
من خلال تطبيق نظام التحكم في الوصول القائم على الأدوار (RBAC)، تضمن أنظمة إدارة علاقات العملاء الطبية أن يتمكن الموظفون المصرح لهم فقط من عرض بيانات محددة أو تعديلها أو مشاركتها. على سبيل المثال، يمكن لفرق التسويق الوصول إلى تقارير تفاعل المرضى المجهولة، ولكن لا يمكنهم فتح السجلات الطبية المفصلة.
يقلل نظام التحكم الدقيق في الوصول هذا بشكل كبير من مخاطر تسريبات البيانات، وسرقة الهوية، وسوء الاستخدام الداخليمما يضمن بقاء ثقة المريض سليمة.
2. تعزيز الامتثال والمساءلة القانونية
تُلزم لوائح حماية البيانات مؤسسات الرعاية الصحية بتطبيق ضوابط وصول صارمة والاحتفاظ بسجلات تدقيق مفصلة. يدعم نظام التحكم في الوصول القائم على الأدوار (RBAC) الامتثال لهذه اللوائح من خلال تحديد حدود واضحة لكل دور وتسجيل أنشطة كل مستخدم.
في حال حدوث اختراق للبيانات، يستطيع نظام إدارة علاقات العملاء (CRM) تتبع من قام بالوصول إلى أي معلومات ومتى، مما يوفر سجلاً تدقيقياً شفافاً للتحقيقات. يساعد هذا المستوى من المساءلة مقدمي الرعاية الصحية على الالتزام بالمعايير واللوائح. قانون HIPAA، وقانون حماية البيانات العامة (GDPR)، وقوانين بيانات الرعاية الصحية المحلية الأخرىوبذلك تجنب العقوبات والأضرار التي تلحق بالسمعة.
3. تبسيط سير العمل وزيادة الكفاءة
لا يقتصر نظام التحكم في الوصول المستند إلى الأدوار (RBAC) على الأمن فحسب، بل يتعلق أيضاً بتحسين الكفاءة التشغيلية. فعندما لا يرى الموظفون إلا المعلومات ذات الصلة بأدوارهم، تصبح عمليات سير العمل لديهم أكثر سلاسة وأقل ازدحاماً.
فمثلا:
- يمكن لموظفي الاستقبال التركيز على جدولة المواعيد وتسجيل المرضى.
- يمكن للأطباء الوصول بسرعة إلى سجلات العلاج دون الحاجة إلى التعامل مع وحدات الفوترة.
- يمكن للمسؤولين مراقبة أداء النظام بشكل عام دون التدخل في العمليات الطبية.
من خلال القضاء على كشف البيانات غير الضروري وتبسيط التنقل في النظام، يساعد نظام التحكم في الوصول القائم على الأدوار (RBAC) الفرق على العمل بشكل أسرع، واتخاذ قرارات أفضل، وتقليل الأخطاء.
4. الحد من مخاطر التهديدات الداخلية
على الرغم من أن الهجمات الإلكترونية الخارجية غالباً ما تتصدر عناوين الأخبار، التهديدات الداخليةيشكل ذلك - سواء كان متعمداً أو غير متعمد - خطراً بالغاً بنفس القدر. فقد يقوم الموظفون الذين يتمتعون بصلاحيات وصول واسعة إلى النظام بحذف الملفات عن غير قصد، أو مشاركة البيانات بشكل غير صحيح، أو الوقوع ضحية لعمليات الاحتيال الإلكتروني.
يحد نظام التحكم في الوصول القائم على الأدوار (RBAC) من هذه المخاطر من خلال تطبيق مبدأ الامتياز الأقل (PoLP)مما يضمن حصول المستخدمين على ما يحتاجونه فقط. وهذا يقلل من الأضرار المحتملة في حالة إساءة الاستخدام من قبل الموظفين أو اختراق الحسابات.
علاوة على ذلك، عندما يغادر الموظفون أو يغيرون أدوارهم، يمكن تحديث أو إلغاء صلاحيات الوصول الخاصة بهم بسرعة، مما يحافظ على أمن البيانات بشكل مستمر.
5. تسهيل التعاون بين الإدارات
على الرغم من أن نظام التحكم في الوصول القائم على الأدوار (RBAC) يحد من الوصول، إلا أنه لا يعيق التعاون. بل على العكس، فهو يعزز التواصل من خلال ضمان عمل كل قسم بمعلومات دقيقة وذات صلة.
فعلى سبيل المثال، عندما تتغير خطة علاج المريض، يمكن للأطباء والممرضات الاطلاع على التحديث فورًا، بينما لا يتلقى قسم الفوترة سوى المعلومات الضرورية المتعلقة بالتكاليف. وهذا يضمن التنسيق في الوقت الحقيقي دون الإخلال بالسرية.
وبهذه الطريقة، تحقق RBAC التوازن بين الأمن والكفاءةمما يتيح التعاون السلس مع الحفاظ على البيانات الحساسة.
6. تمكين إدارة أمنية قابلة للتطوير ومرنة
غالباً ما تشهد مؤسسات الرعاية الصحية تغييرات متكررة في كوادرها، وتعيينات جديدة، أو تغييرات في الأدوار الوظيفية. وبدون نظام التحكم في الوصول القائم على الأدوار (RBAC)، قد تصبح إدارة صلاحيات المستخدمين فوضوية وعرضة للأخطاء.
يُبسّط نموذج الأدوار هذه العملية من خلال تحديد مستويات وصول مُسبقة لكل دور. فعند انضمام موظف جديد، يقوم المسؤولون ببساطة بتعيين الدور المناسب له بدلاً من تحديد الأذونات يدويًا.
مع نمو المؤسسة، يصبح إضافة أدوار جديدة أو تعديل مستويات الوصول أمرًا سهلاً ومتسقًا في جميع أنحاء نظام إدارة علاقات العملاء. تضمن هذه المرونة تطور الأمن بما يتناسب مع احتياجات المؤسسة.
7. دعم سلامة البيانات وقابليتها للتدقيق
كما يحمي نظام التحكم في الوصول القائم على الأدوار (RBAC) تكامل البياناتيضمن ذلك أن يقوم المختصون المؤهلون فقط بتعديل المعلومات السريرية أو الإدارية. فعندما لا يتمكن المستخدمون غير المصرح لهم من تغيير البيانات، تقل احتمالات حدوث الأخطاء أو التناقضات بشكل كبير.
علاوة على ذلك، يتم تسجيل جميع الإجراءات التي تتم داخل نظام إدارة علاقات العملاء. تساعد سجلات التدقيق هذه في تحديد الأنماط، واكتشاف الحالات الشاذة، وإثبات الامتثال أثناء عمليات التفتيش أو التدقيق.
وهذا لا يعزز الحوكمة الداخلية فحسب، بل يعزز أيضاً الشفافية - وهي عنصر أساسي في أنظمة الرعاية الصحية الجديرة بالثقة.
تطبيق نظام التحكم في الوصول القائم على الأدوار في أنظمة إدارة علاقات العملاء الطبية: أفضل الممارسات
لكي يكون نظام التحكم القائم على الأدوار فعالاً، يجب التخطيط له وتنفيذه بعناية. إليك بعض أفضل الممارسات:
- تحديد الأدوار الواضحة: حدد وصنف الوظائف (طبيب، ممرض، إداري، محاسب، إلخ) قبل منح الصلاحيات.
- استخدم مبدأ أقل الامتيازات: ابدأ دائمًا بأقل قدر من الوصول وقم بتوسيع الأذونات فقط عند الضرورة.
- إجراء عمليات تدقيق منتظمة: قم بمراجعة أدوار المستخدمين وصلاحياتهم بشكل دوري لاكتشاف الوصول القديم أو غير المناسب.
- أتمتة إدارة الوصول: دمج عملية تحديد الأدوار في عمليات التوظيف والإنهاء.
- تثقيف الموظفين: تأكد من أن جميع المستخدمين يفهمون حقوق الوصول الخاصة بهم وأهمية أمن البيانات.
تضمن هذه التدابير أن يظل تطبيق نظام التحكم في الوصول القائم على الأدوار قويًا وقابلًا للتكيف ومتوافقًا مع معايير الامتثال المتطورة.
الخلاصة
التحكم في الوصول المستند إلى الدور (RBAC) لم يعد الأمر ترفاً، بل أصبح ضرورة في العصر الحديث أنظمة إدارة علاقات العملاء الطبيةمن خلال مواءمة امتيازات الوصول مع المسؤوليات، يمكن لمؤسسات الرعاية الصحية حماية البيانات الحساسة، والحفاظ على الامتثال التنظيمي، وتحسين الكفاءة التشغيلية.
في عالمٍ تُهدد فيه خروقات البيانات ثقة المرضى ومصداقية المؤسسات، يُقدّم نظام التحكم القائم على الأدلة (RBAC) حمايةً مُنظّمة وموثوقة. فهو يضمن قدرة مُقدّمي الرعاية الصحية على تقديم أفضل رعاية ممكنة بأمان وكفاءة وثقة.
مع استمرار تطور أنظمة إدارة علاقات العملاء الطبية، سيظل دمج ضوابط الوصول المتقدمة مثل التحكم في الوصول القائم على الأدوار (RBAC) حجر الزاوية في إدارة رعاية صحية آمنة وذكية ومتوافقة مع المعايير.
يكتب قسم التحرير في Doctorna عن عمليات الرعاية الصحية وتجربة المرضى والأنظمة التي تستخدمها العيادات لربطها.